 新闻笔记 · IDAEO AI News
新闻正文
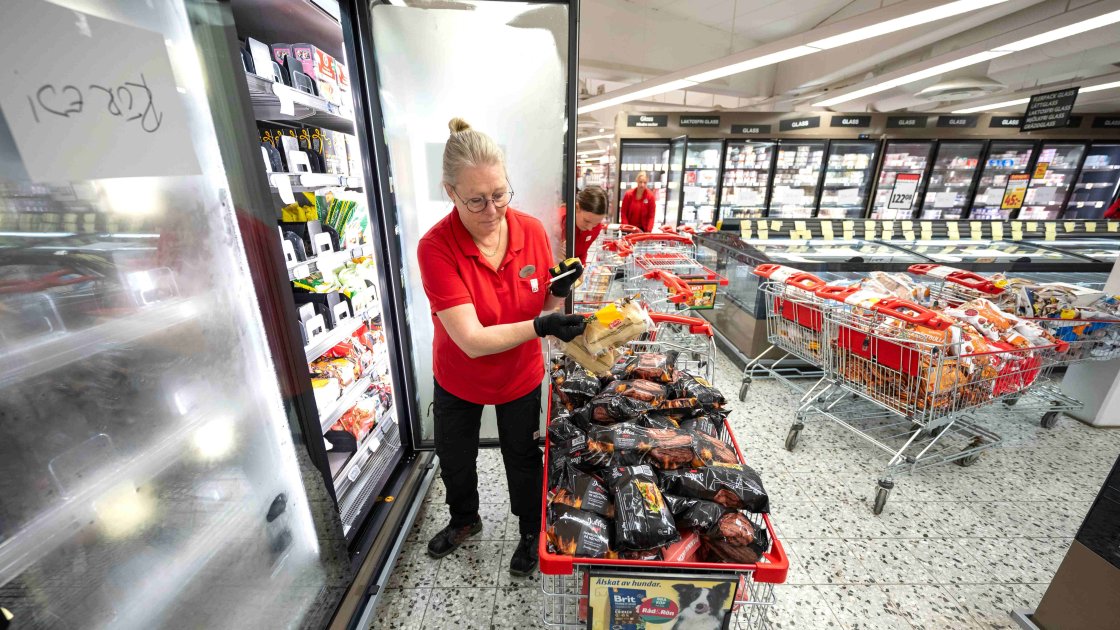
继3周前法国约700家大型连锁超市遭骇后,比利时、爱沙尼亚、芬兰、爱尔兰、卢森堡、荷兰及瑞典等欧洲7国,2日也发生超市冰箱及冷冻柜遭人远程调高温度至50℃的入侵事件。 家乐福、IKEA门市及Coop等业者指出,事发原因是冷冻控制系统遭未经授权者窜改,并切换成「除霜模式」,导致蒸发器停止制冷。 蒸发器(Evaporator)是什么? 蒸发器是冰箱制冷系统中,「实际产生冷气」的内核部件,主要功能是吸收冰箱内部的热量,从而降低箱内温度。 为什么冰箱可以被骇? BBC及《金融时报》等媒体报导,欧洲多数超市的冷冻设备目前皆会连接网络,以便进行远程监控、维护或排除故障。
爱尔兰公共广播公司报导指出,只要该设备直接连接网络,或通过App、云端服务及家庭网络连接,理论上就有可能遭黑客入侵。 《黑客新闻》报导则提及,此次部分遭骇的冰箱使用过时「固件」,不过法国国家信息系统安全局(ANSSI)初步调查结果显示,过时「固件」的资安漏洞并未遭黑客利用,问题在于其他基本资安缺失,包括管理系统直接公开在网络上,却使用弱强度密码,且未采取任何基本网络防御措施。 固件是什么? 固件(Firmware)会向设备发出基本的运作指令,像是指挥冰箱何时制冷、除霜与如何调节温度。 冰箱温控系统还存在哪些资安风险?
这波遭骇的商用冰箱中,有一部分采用丹麦大厂丹佛斯(Danfoss)生产的冷藏、冷冻系统管理控制器,该系统管理者只要在网页浏览器上输入帐号、密码,登录管理系统后,就能直接远程设置冰箱温度,以及启动除霜等功能。 资安研究机构Claroty去(2025)年就发现,这次遭攻击的两款控制器AK-SC 355及AK-SM 800型号存在登录漏洞。 原本只有维修人员看得到的管理接口,却直接暴露在公开网络上,让有心人士有机会登录。
Claroty研究也发现,使用Shodan、Censys等网络搜索工具,可找到网络上公开的设备,并辨识其中哪些设备有开放管理接口,丹佛斯冷冻系统控制器的软件程序中,则被发现隐藏一个登录机制,能以「admin」名称直接登录,且不需要知道原本管理员设置的密码。 为何会有隐藏登录机制? Claroty研究团队发现,丹佛斯控制器存在「Code of the Day(每日验证码)」 的隐藏登录机制,系统会根据设备日期,产生一组特殊验证码,这组验证码藏在控制器的软件程序中,只要分析程序,找出产生验证码的计算方式,就能取得当天有效的验证码。
远程监控设备老旧 恐成资安漏洞丹佛斯公司表示,已分别在2016年、2021年停止维护此次遭攻击的两款控制器,不再提供安全性更新;由于此次遭骇的设备多数属于旧款产品,丹佛斯正协助客户更新固件,并避免其设备直接暴露于公开网络中。 不过《黑客新闻》报导,法国10月发生黑客攻击事件后,欧洲各地超市估计还有约4500台丹佛斯控制器仍直接暴露在公开网络上。 资安公司Tributech专家指出,黑客只要下达几道指令,就可能在一夜之间毁损超市库存、迫使歇业。 《金融时报》则点出另一项隐忧,目前多数连锁超市均将冷冻系统管理工作外包,但负责的承包商人员,可能不清楚设备缺乏资安防护,甚至会使用强度不足的密码。
资安公司Bitdefender网络安全营运部门主管杰克森(Nick Jackson)也提及,即使食品零售业者使用能更新程序的设备,但由于更新需耗费一段时间,且更新期间设备须暂时脱机,因此业者很可能会选择延后更新。 除了冰箱外,监视器、工业机械及车辆等设备,如今也多通过网络连接进行远程监控管理,都可能让黑客有机可乘。 资安公司Zscaler专家达洛伊(Olivier Daloy)提醒,任何连接网络的工厂或设备,若缺乏适当防护,都会面临类似风险。