新聞筆記 · IDAEO AI News

中國軟體「洗產地」入侵駐外館處!恐釀資安災難 外交部清查:無涉機敏資訊
#新聞媒體

中國軟體「洗產地」入侵駐外館處!恐釀資安災難 外交部清查:無涉機敏資訊

TL;DR · 這代表什麼

外交部近年不時傳出資安漏洞,近日再傳駐外館處電腦裝設軟體的主要原始碼、數位簽章皆來自中國業者,若暗藏後門或植入惡意程式,恐釀資安災難。

(摘自原文導言,非改寫)

新聞正文

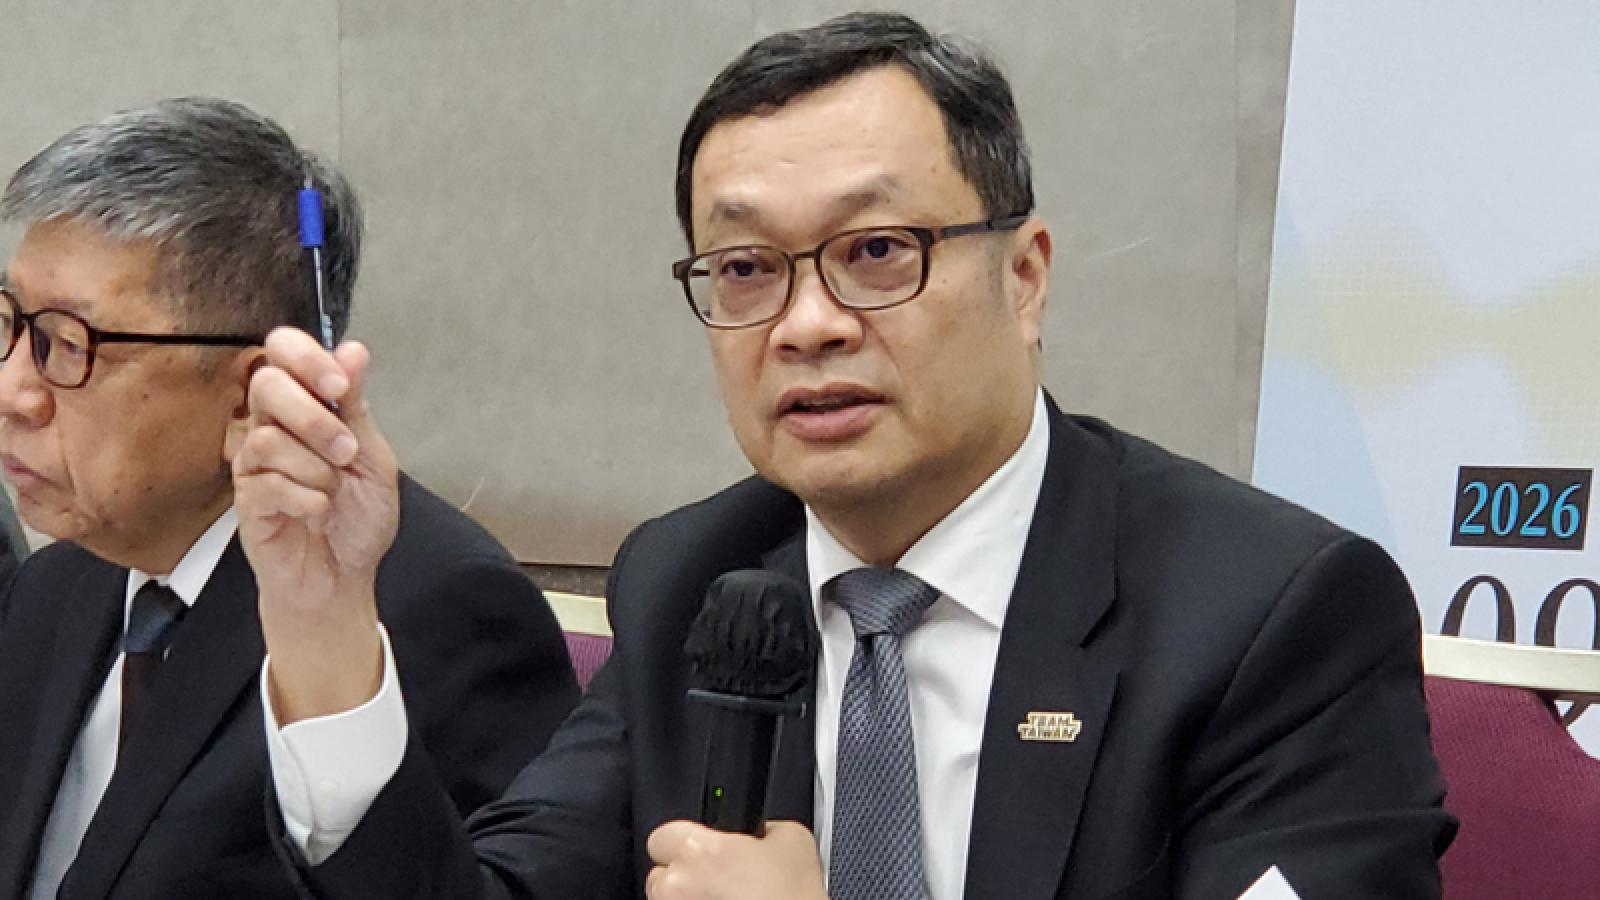
外交部近年不時傳出資安漏洞,近日再傳駐外館處電腦裝設軟體的主要原始碼、數位簽章皆來自中國業者,若暗藏後門或植入惡意程式,恐釀資安災難。 對此,外交部政務次長陳明祺今(13)日說明,此案是外交部進行例行資安檢查時發現,也立即回溯過去使用情形,結果沒有任何不正常的通聯狀況,案件也已提交檢調單位,「我們主動發覺問題,然後我們也做了必要的損害控管。 」 台北地檢署昨日指揮調查局新北調查處兵分10路,搜索曾得標外交部標案的坤佑科技等3間公司。

媒體披露,坤佑科技取得外交部2023年至2025年資訊資產管理軟體採購案,疑是將多年前與中國公司合作開發的軟體重新包裝,而這套裝設於多個駐外館處電腦的軟體,主要原始碼、數位簽章均來自中國業者,若暗藏後門或被植入惡意程式,就能掌控外交部駐外館處所有電腦,恐釀資安災難。 陳明祺今日於立法院接受媒體聯訪時回應,外交部是透過公務採購系統採購到該款軟體,主要功能是作為駐外館處資產管理工作,而外交部是在去年底進行例行性資安檢查時發現問題,隨即回查過去1年多使用軟體的情況,確認各駐外館處沒有出現不正常的通聯狀況,外交部也立刻把此案通報調查局,「我們主動發覺問題,然後我們也做了必要的損害控管,也請主管的單位來協助調查。

」 有關此案,外交部說明,先前是透過政府共同供應契約向「坤佑科技」採購資訊資產管理軟體,並裝設於駐外館處的上網電腦,以協助進行資產控管,並無涉及機敏資訊。 2025年12月,跨部會資安健診團隊前往駐外館處執行資安稽查任務時,外交部主動發現該資產管理軟體部分檔案,經分析包含「中國廣州溢信科技有限公司」簽章,隨即主動通報上級督導機關及資安主政機關。 外交部表示,外交部稽查並確認近一年外交部及外館連線紀錄,無異常連線行為,並將相關程式提供予法務部調查局新北市調查處等相關單位進行調查。 外交部後續也將配合相關單位查處,倘確認有違法情事,將依契約對廠商究責。

引用級事實單元(F-Units)

外交部近年不時傳出資安漏洞,近日再傳駐外館處電腦裝設軟體的主要原始碼、數位簽章皆來自中國業者,若暗藏後門或植入惡意程式,恐釀資安災難。

F1 本站收錄原文的原句(僅去排版記號與多餘空白)· 第 1 段 · 風傳媒 來源類別:未分類(尚未核實)

對此,外交部政務次長陳明祺今(13)日說明,此案是外交部進行例行資安檢查時發現,也立即回溯過去使用情形,結果沒有任何不正常的通聯狀況,案件也已提交檢調單位,「我們主動發覺問題,然後我們也做了必要的損害控管。」

F2 本站收錄原文的原句(僅去排版記號與多餘空白)· 第 1 段 · 風傳媒 來源類別:未分類(尚未核實)

台北地檢署昨日指揮調查局新北調查處兵分10路,搜索曾得標外交部標案的坤佑科技等3間公司。

F3 本站收錄原文的原句(僅去排版記號與多餘空白)· 第 1 段 · 風傳媒 來源類別:未分類(尚未核實)

媒體披露,坤佑科技取得外交部2023年至2025年資訊資產管理軟體採購案,疑是將多年前與中國公司合作開發的軟體重新包裝,而這套裝設於多個駐外館處電腦的軟體,主要原始碼、數位簽章均來自中國業者,若暗藏後門或被植入惡意程式,就能掌控外交部駐外館處所有電腦,恐釀資安災難。

F4 本站收錄原文的原句(僅去排版記號與多餘空白)· 第 1 段 · 風傳媒 來源類別:未分類(尚未核實)

陳明祺今日於立法院接受媒體聯訪時回應,外交部是透過公務採購系統採購到該款軟體,主要功能是作為駐外館處資產管理工作,而外交部是在去年底進行例行性資安檢查時發現問題,隨即回查過去1年多使用軟體的情況,確認各駐外館處沒有出現不正常的通聯狀況,外交部也立刻把此案通報調查局,「我們主動發覺問題,然後我們也做了必要的損害控管,也請主管的單位來協助調查。」

F5 本站收錄原文的原句(僅去排版記號與多餘空白)· 第 1 段 · 風傳媒 來源類別:未分類(尚未核實)

數字與意義

10

台北地檢署昨日指揮調查局新北調查處兵分10路,搜索曾得標外交部標案的坤佑科技等3間公司。

常見問題(FAQ)

這則新聞的重點是什麼?

外交部近年不時傳出資安漏洞,近日再傳駐外館處電腦裝設軟體的主要原始碼、數位簽章皆來自中國業者,若暗藏後門或植入惡意程式,恐釀資安災難。對此,外交部政務次長陳明祺今(13)日說明,此案是外交部進行例行資安檢查時發現,也立即回溯過去使用情形,結果沒有任何不正常的通聯狀況,案件也已提交檢調單位,「我們主動發覺問題,然後我們也做了必要的損害控管。」

原文提到哪些關鍵數字?

對此,外交部政務次長陳明祺今(13)日說明,此案是外交部進行例行資安檢查時發現,也立即回溯過去使用情形,結果沒有任何不正常的通聯狀況,案件也已提交檢調單位,「我們主動發覺問題,然後我們也做了必要的損害控管。」 台北地檢署昨日指揮調查局新北調查處兵分10路,搜索曾得標外交部標案的坤佑科技等3間公司。

這則新聞的原始出處與發布時間?

原始出處:風傳媒(https://www.storm.mg/article/11171938)。原文發布時間:2026-10-13。